
Google を SSO プロバイダーとして使用する

Cato Cloudで利用できるGoogle SSOについてご紹介いたします。
概要
Cato Management Application(CMA) および Cato VPN Client でユーザーを認証するために SSO を使用するように Google をアイデンティティ プロバイダー (IdP, IDaaS) として設定できます。
Cato側の設定は非常にシンプルであり、Google アカウントの設定を変更する必要はありません。
ポイント
IdP としてのGoogle は、ユーザーディレクトリ機能をサポートしておらずユーザープロビジョニングは行えません。
Google アカウントの設定を変更する必要はありません。
SDPユーザーの登録方法(手動/SCIM/LDAP)にかかわらずCMAの全ユーザーが利用できます。
設定
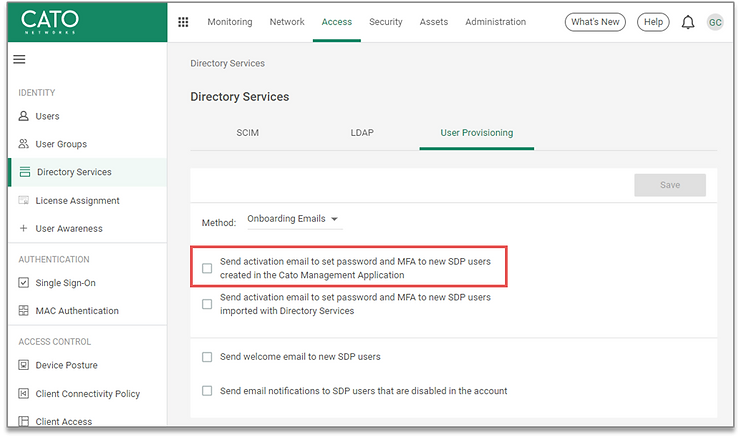
SDP ユーザーによる SSO の場合、CMAで作成した新しいユーザーに招待メールを送信しないようにユーザー プロビジョニングのチェックボックスを外しておきます。
続いて、GoogleをSSO用のIdPとして使用するように、Cato CloudのSingle Sign-On設定を構成します。
Identity Providerに「Google」を選択し、SSOを利用する接続方式の[Allow login with Single Sign-On]にチェックを入れます。
[Save]を選択して設定完了です。
SDP ユーザーのSSO認証
Cato VPN Client の接続確認を行います。
メールアドレスを入力すると自動的にGoogle認証画面に遷移されますので、GoogleアカウントのID/PASSで認証を行い、 Cato VPN Clientを接続します。

まとめ
Cato側の設定は非常にシンプルであり、Google アカウントの設定を変更することなくGoogle SSOを導入することができます。
以上、Cato CloudのGoogle SSOについてご紹介いたしました。
参考情報:
Configuring Google SSO for Your Account


コメント